
TECH BLOG
기술 블로그
AI 기술 인사이트와 엔지니어링 경험을 공유합니다.
ALL POSTS
모든 포스트
도커 첫걸음 1편 — 이미지·컨테이너·레지스트리, 단어 다섯 개로 끝내는 개념 잡기
도커가 어렵게 느껴지는 이유는 명령어가 아니라 단어 때문입니다. 이미지, 컨테이너, Dockerfile, 레지스트리, 볼륨 — 이 다섯 단어만 정확히 구분하면 docker build와 docker run은 저절로 읽힙니다. 밀키트 비유로 개념을 잡고, 가상머신과 무엇이 다른지, 왜 협업에 도커가 필요한지, 맥과 윈도우에서는 왜 '리눅스 VM'이 하나 더 필요한지를 정리합니다. 5편 시리즈의 첫 글이며, 이미지와 컨테이너의 한살이를 직접 눌러 보는 시뮬레이터가 들어 있습니다.
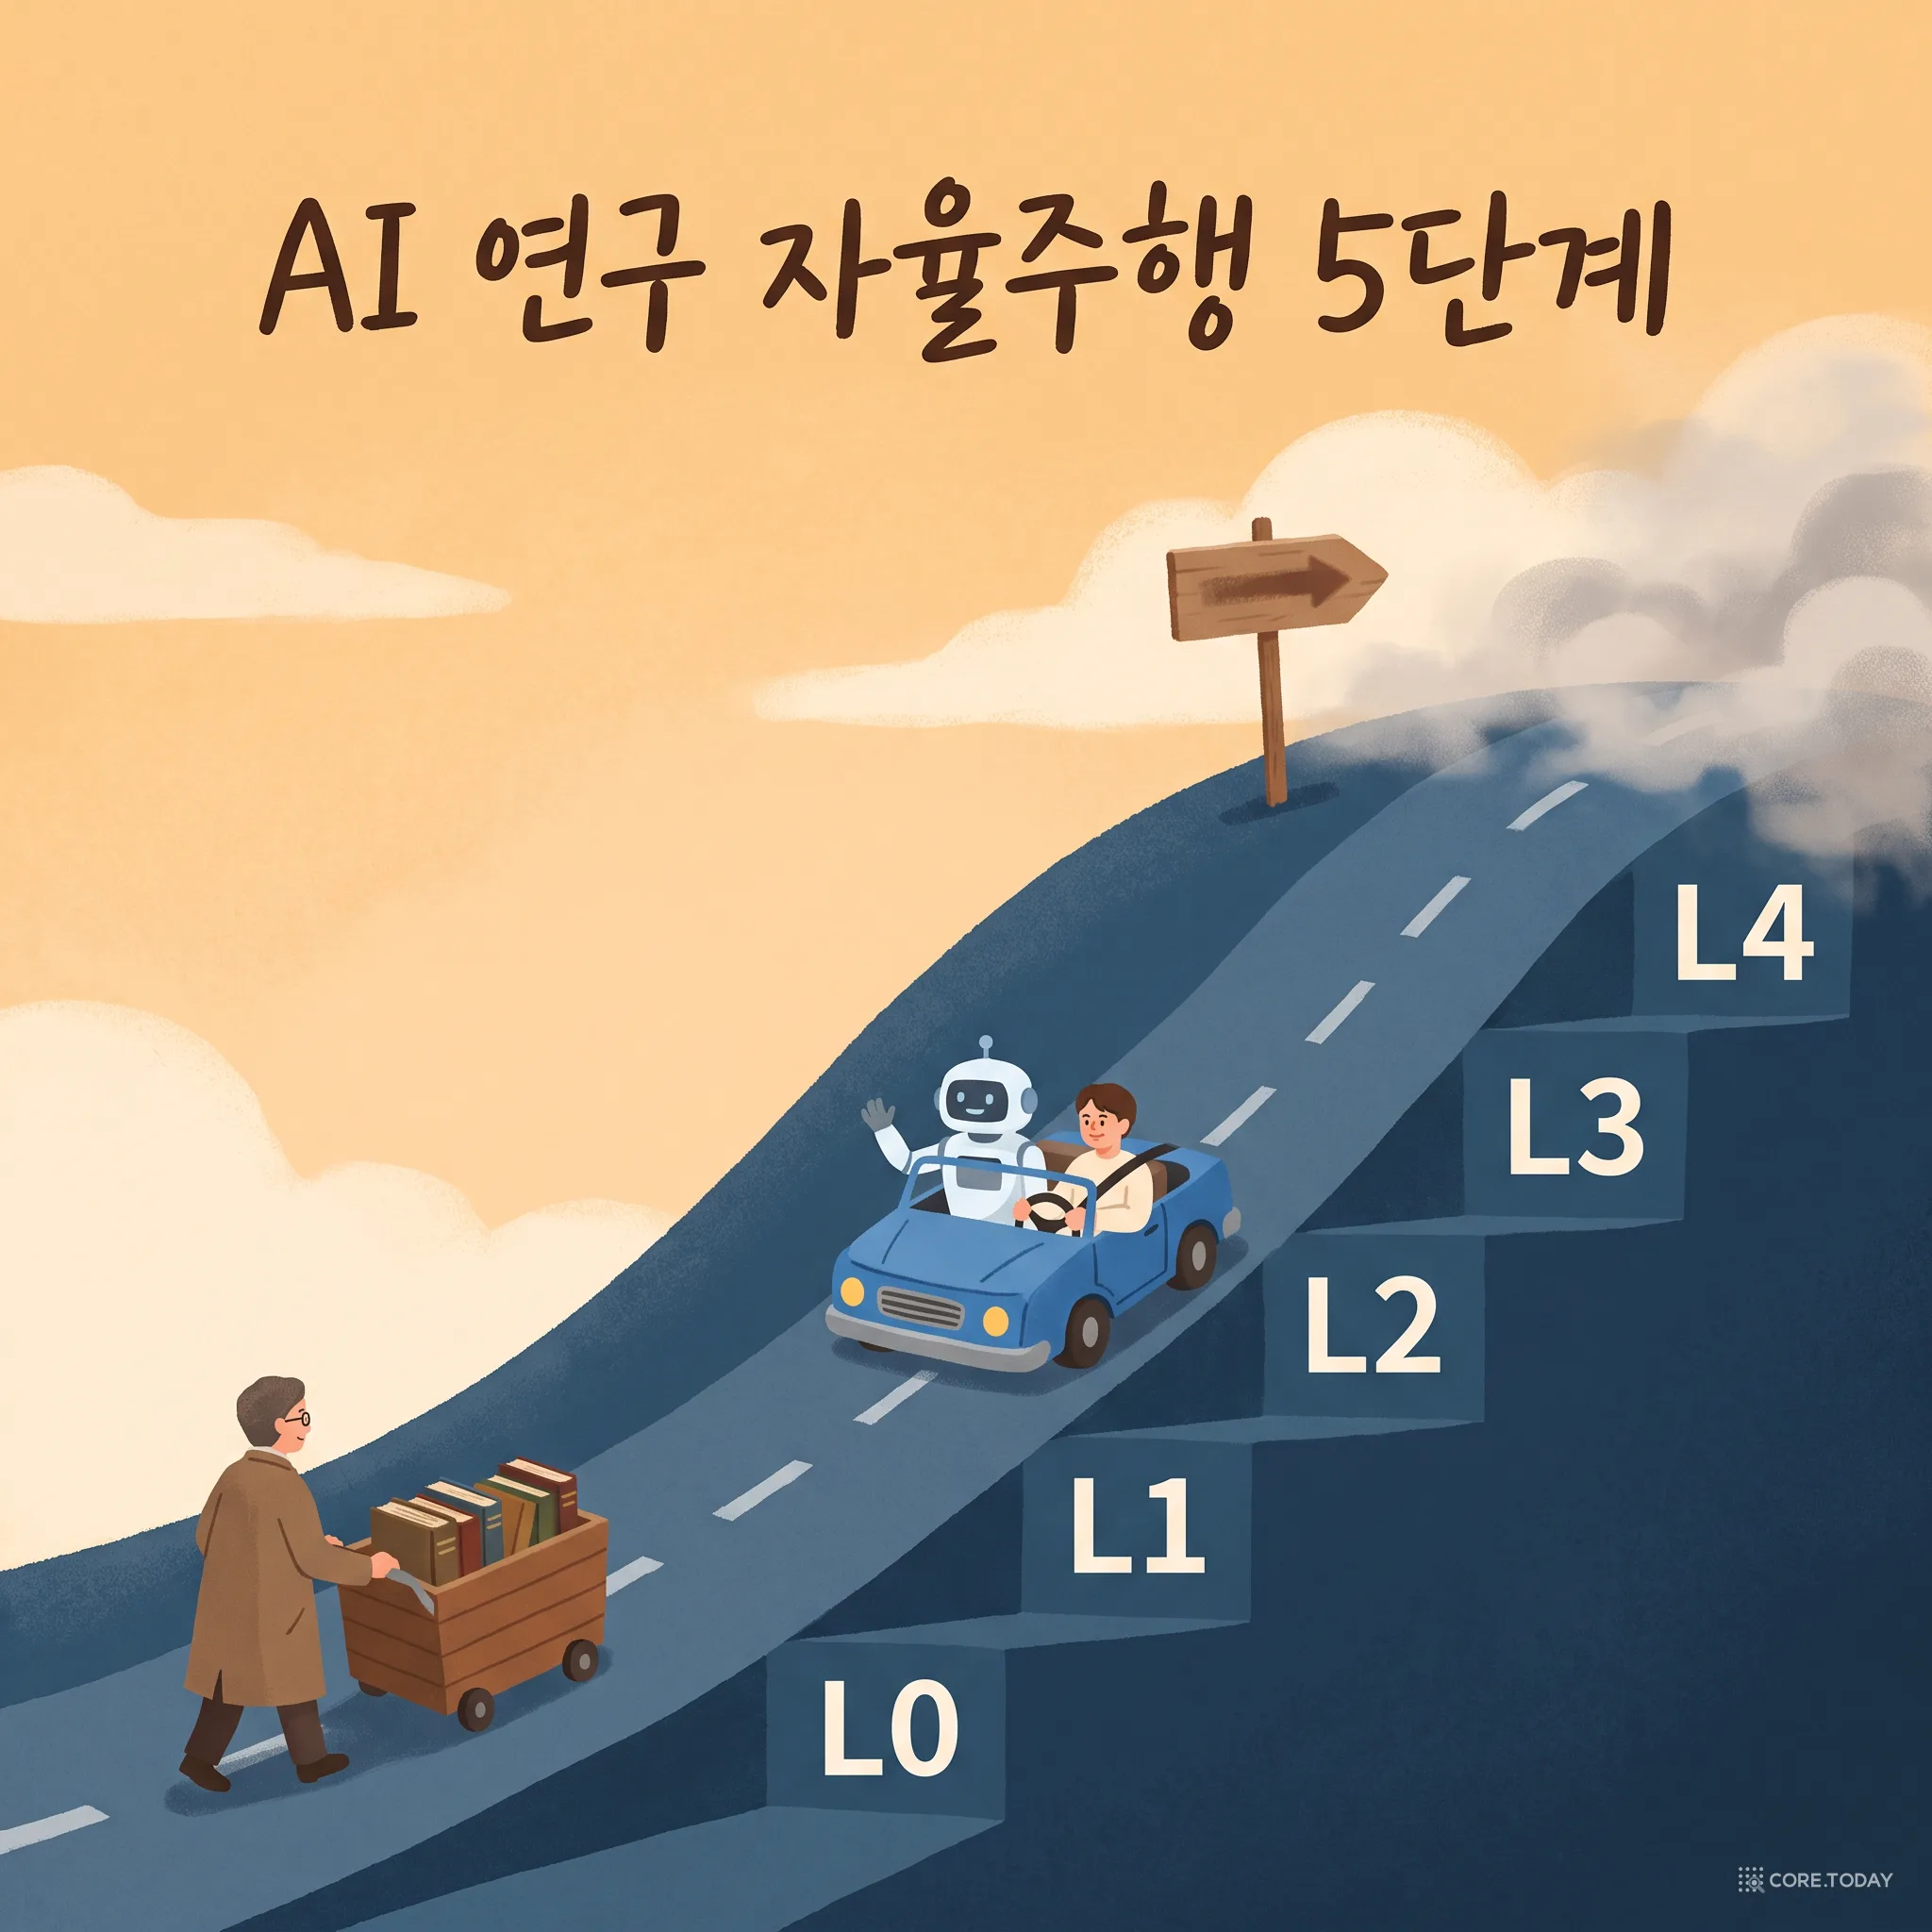
AI 연구 자율주행 5단계 — 지금 우리는 L2에 서 있다
자율주행에 L0~L5가 있듯 AI 연구 자동화에도 단계가 있다. 24개 기관 연구진이 49쪽 서베이로 그 지도를 그렸고, 결론은 냉정하다 — 화려한 파이프라인들은 전부 L2다. 그런데 같은 달, 한 스타트업의 AI는 스스로 벤치마크 3개에서 세계 기록을 갈아치웠다. 지도와 영토가 어긋나는 지점에서 2026년 AI 과학의 진짜 좌표를 읽는다.
Claude Code 백엔드 스킬 가이드 2026 — 설계·마이그레이션·보안을 맡기는 법
백엔드에서 AI 코드의 문제는 '못생김'이 아니라 '그럴듯한데 프로덕션에서 터짐'입니다. 락 걸리는 마이그레이션, 50줄이면 될 것을 500줄로 만드는 과설계, 조용히 지나가는 보안 구멍. 2026년 백엔드 개발자들이 실제로 쓰는 스킬 — 40만 스타급 superpowers 프레임워크, Karpathy 4원칙, 마이그레이션 검사, Postgres 최적화, 보안 리뷰, Docker — 를 행동 교정과 도메인 지식 두 축으로 정리하고, 설계→TDD→마이그레이션 검사→보안 리뷰로 이어지는 실전 워크플로우를 제안합니다.
AI가 실험실에 들어왔다 — 구글 Co-Scientist가 진짜 물질을 만들어낸 과정
AI가 논문을 '쓰는' 시대는 이미 왔다. 그런데 실제로 존재하지 않는 실험 결과를 쓰는 게 문제였다. 구글 딥마인드가 83쪽 논문으로 답한 것 — 화학 증착로를 직접 제어해 새 2D 결정을 만들고, 대장균 군집 모양을 예측하고, 스스로 발견한 의료 에이전트로 프런티어 모델 6종을 이겼다. 그리고 전문가 30명의 450건 리뷰로 '조작 90% → 4%'를 증명했다.
행성 예측 엔진(Planetary Prediction Engine): 구글이 만든 '지구를 예측하는 AI 데이터 과학자' 완전 해부
전문가 팀이 몇 주 걸리던 지리공간 예측 모델링을, 자연어 질문 한 줄로 몇 분 만에 끝내는 자율 AI 시스템이 나왔다. 에볼라 확산 예측 Recall@10 83.3%, 나이지리아 식량안보 예측 정확도 2배. 구글 Earth AI의 '행성 예측 엔진'이 왜 등장했는지, 어떻게 작동하는지, 그리고 그 안에 숨은 실무 노하우 — 데이터 누수 차단, 공간 교차검증, 임베딩 융합 — 를 사례 중심으로 깊이 풀어본다.
에이전트에게 열쇠를 줬더니 — AI 에이전트 보안과 '치명적 삼중주'의 시대
2025년 6월 EchoLeak은 이메일 한 통으로 마이크로소프트 365 Copilot에서 데이터를 빼냈다. 클릭도 필요 없었다. 그해 여름 Comet 브라우저는 레딧 댓글에 속아 계정을 넘겼고, npm 공급망 공격은 개발자의 Claude·Gemini·Amazon Q를 시켜 비밀 파일을 훔쳤다. 2026년 2월엔 개인 AI 에이전트 마켓에서 악성 스킬 수백 개가 발견됐고, 11월엔 국가 배후 조직이 AI에게 공격의 80~90%를 맡긴 첫 사례가 공개됐다. 왜 프롬프트 인젝션은 '패치'로 끝나지 않는가. Simon Willison의 '치명적 삼중주'로 원리를 설명하고, EchoLeak부터 GTG-1002까지 실제 사고를 짚고, CaMeL·계획-실행 분리 같은 방어 설계와 실무 체크리스트를 정리한다.
Claude Code 프론트엔드 스킬 가이드 2026 — taste, 디자인 스킬, 이미지 투 코드, Playwright까지
AI가 만든 UI가 전부 비슷하게 생긴 이유는 모델이 아니라 컨텍스트에 있습니다. 2026년 프론트엔드 개발자들이 실제로 쓰는 Claude Code 스킬 5종 — 82K 스타 taste-skill, Anthropic 공식 frontend-design, 시안을 디자인 토큰으로 재구성하는 image-to-code, '눈'을 달아주는 Playwright 스킬, Three.js 스킬 팩 — 을 설치 명령부터 조합 워크플로우까지 정리했습니다. 스킬이 무엇이고 언제 발동되는지, CLAUDE.md와 뭐가 다른지도 함께 다룹니다.
비디오 프롬프트 사례집 — 유행 유형 9가지와 모델별 실전 프롬프트 전문 (Seedance 2.5 · H3 · Omni · HappyHorse)
전편에서 약속한 사례편. 지금 크리에이터들 사이에서 반복 검증된 프롬프트 유형 9가지 — 변신 아크, POV, 3×3 스토리보드, 오클루전 전환, 클레이 프리비즈 — 를 정리하고, Seedance 2.5의 30초 촬영계획서, MiniMax H3의 3필드·6섹션 구조, Gemini Omni의 수정 대화 체인, HappyHorse의 R2V 4블록까지 실전 프롬프트 전문을 해설과 함께 공개한다. 한국 사용자를 위한 H3 라이선스 주의사항 포함.
AI가 단골을 알아보는 법 — 프롬프트 캐시 작동 원리, 일러스트로 이해하기
카페 단골은 '늘 마시던 걸로'라는 한마디면 된다. 그런데 AI는 왜 매번 대화 전체를 처음부터 다시 읽을까 — 그리고 프롬프트 캐시는 어떻게 그 낭비를 10분의 1 가격으로 줄일까? 독서 노트, 도미노, 냉장고, 기차 네 가지 비유와 일러스트로 KV 캐시의 원리를 바닥부터 그려 본다. 왜 '접두사'만 적중하는지, 왜 캐시 쓰기는 비싸고 읽기는 싼지, 왜 1시간이 지나면 증발하는지 — 그림으로 이해하면 /rewind와 /compact 중 뭘 눌러야 할지가 저절로 보인다.