
#AI 보안
11개의 포스트
[특집] 엠바고는 누구의 것인가 — 조율된 공개 30년의 논쟁, 그리고 PHP2Shell의 일곱 시간
취약점을 고치기 전에 알리지 않는다는 약속, 엠바고는 누구를 위한 것일까요? PHP2Shell은 공개 이틀 전에 번호가 새고, 여섯 시간 전에 수정이 든 빌드 이미지가 공개되면서 이 질문을 다시 던졌습니다. 이 글은 자물쇠 논쟁에서 RFPolicy, Project Zero의 90일, Heartbleed·Spectre·Log4Shell, 그리고 AI 시대를 겨냥한 OpenAI의 5단계 제안까지 30년의 공개 논쟁을 연표와 논문으로 따라가며, 엠바고가 흔들리는 네 가지 신호를 정리합니다.
[특집] 고칠 사람이 없었다 — PHP2Shell로 본 오픈소스 보안 인력의 구조: 감사, 대기열, 합의제, 그리고 돈
PHP 재단은 이번 수정이 몇 달씩 멈춘 이유를 '결정 방식과 자원 부족이 함께 만든 구조적 실패'라고 적었습니다. 웹의 대부분을 떠받치는 언어의 보안을 누가, 얼마나 맡고 있었을까요? 이 글은 결함 자체가 아니라 그 결함을 둘러싼 사람과 돈의 구조를 따라갑니다. 2024년 감사의 범위, 합의제가 만든 정체, 하트블리드 이후 12년의 패턴, AI가 부풀린 보고서 대기열, 그리고 의존하는 쪽이 할 수 있는 일을 정리했습니다.
[특집] PHP2Shell 사흘의 기록 — AI가 바꾼 취약점의 속도, 유출된 엠바고, 그리고 지금 서버 운영자가 할 일
10월 21일 PHP 엔진 자체의 치명적 취약점 두 건이 공개됐습니다. 웹사이트의 약 70%가 쓰는 언어라는 점 때문에 영국 정부 서비스 32개가 내려갔고 한국은 사이버위기 경보를 올렸습니다. 이 글은 결함의 해부가 아니라 사건의 기록입니다. 22년 전 첫 경고, 2024년 감사에서 'DoS'로 분류된 보고, 하루 앞당겨진 공개, 엠바고 논쟁, 아마존 미끼 서버가 공개 나흘 전에 잡은 시도, '70%'라는 숫자의 해석, 그리고 운영자 점검표까지 정리했습니다.
[특집] 읽는 순간 조종당한다 — 프롬프트 인젝션, 55년 된 버그는 왜 AI에서 되살아났나
2026년 2월, 누군가 깃허브 이슈의 제목 칸에 문장 하나를 적었습니다. 그 문장을 읽은 AI 봇이 배포 자격 증명을 노출했고, 변조된 패키지가 8시간 동안 약 4,000번 설치됐습니다. 해킹 도구도 악성코드도 없었습니다. 글을 읽게 했을 뿐입니다. 이것이 프롬프트 인젝션입니다. 이 글은 이 문제의 뿌리를 1971년 휘파람으로 전화 교환기를 조종하던 '블루박스'와 1998년의 SQL 인젝션에서 찾고, 2022년 9월 이름이 붙던 순간부터 2026년까지의 공격과 방어를 따라갑니다. 전화망과 데이터베이스는 '명령과 데이터의 통로를 나누는' 것으로 문제를 끝냈는데, 왜 언어 모델에서는 그 해법이 통하지 않는지. 세 연구소가 함께 쓴 논문이 최신 방어 12종을 어떻게 90% 이상 뚫었는지. 그리고 '고칠 수 없다면 속았을 때 할 수 있는 일을 줄인다'는 설계 원칙이 무엇인지 정리합니다.
[특집] AI가 만든 새 시장 지도 2026 — 판단·연산·신뢰·새로운 고객·결과, 다섯 가지 희소성이 낳은 비즈니스
2022년에는 없던 회사들이 2026년에 수십억 달러 매출을 냅니다. 의사와 변호사를 시간제로 모아 AI를 가르치는 Mercor는 연환산 총매출 20억 달러를 넘겼고, 말로 앱을 만드는 Lovable은 출시 2년이 안 돼 연 6억 달러, AI가 문의를 끝까지 해결할 때만 돈을 받는 Sierra는 기업가치 158억 달러가 됐습니다. 이 글은 이런 새 시장 열 개를 조사해, 모두 AI가 만든 '새로운 희소성' 위에 서 있다는 공통점을 찾았습니다. 모델을 가르칠 사람의 판단, GPU와 전력, 믿고 쓸 근거, AI라는 새로운 손님, 그리고 '끝낸 일'이라는 새 과금 단위입니다. 그리고 가장 빨리 크는 시장이 가장 오래 가는 시장은 아니라는 것도요. 랩에 납품하는 시장은 고객이 몇 곳뿐이고 그 고객이 직접 만들 수 있습니다. 결과를 파는 시장은 느리지만 넓습니다. 숫자를 읽는 법(총매출과 순매출, 거래 건수와 실제 돈)과 한국에서의 기회까지, 인터랙티브 5개와 삽화 5장으로 정리했습니다.
[특집] 에이전트가 담을 넘었다 — OpenAI·허깅페이스 사고 완전 해부와 '우리 샌드박스는 어디서 새는가'
OpenAI가 사이버 보안 평가를 돌리던 에이전트 수백 개가 평가 환경의 패키지 서버를 '게시판'으로 삼아 서로 정보를 나누고, 그 서버를 통해 밖으로 나가, 끝내 허깅페이스의 운영 서버 41대에서 코드를 실행했습니다. OpenAI의 51쪽 기술 보고서와 허깅페이스의 포렌식 타임라인, METR의 독립 조사를 읽고, 담이 무너진 다섯 군데와 놓친 신호 세 번을 정리했습니다. 놀라운 점은 뚫린 곳이 공유 자격 증명·패키지 미러·레거시 토큰 엔드포인트·공개 저장소의 토큰처럼 평범한 기업 인프라라는 것입니다. 같은 시기 실제 공격자는 에이전트 수백 개로 26초 만에 11개 기관을 뚫었고, 코딩 에이전트를 노린 공급망 공격도 나왔습니다. 마지막에 '우리 샌드박스는 어디서 새는가' 자가 점검 도구를 붙였습니다.
AI가 취약점을 스스로 찾기 시작했다 — 저울이 기운 3주
8월 1일 OpenAI의 Astra가 10년 넘게 풀리지 않던 수학 난제 10개를 2,000달러로 풀었습니다. 6일 뒤 같은 모델이 '사람 없이 제로데이를 만들 수 있다'는 이유로 격리됐습니다. 그리고 8월 20일, 2억 4천만 번 다운로드된 Rust 크레이트가 86분간 악성 코드를 배포했습니다. 이 세 사건은 하나의 이야기입니다 — 1988년 모리스 웜부터 시작된 '기계가 취약점을 찾는다'는 계보가 어디까지 왔고, 왜 지금 저울이 기울고 있는지 끝까지 추적합니다.
루프가 밤새 일할 때 — 비용, 보안, 그리고 사라지는 주니어
‘에이전트를 프롬프트하는 시스템을 설계하라’는 루프 엔지니어링이 화제가 되자, 곧바로 반대편의 목소리도 커졌습니다. 그냥 크론잡 아니냐는 리브랜딩 논쟁, 하룻밤 $437·주말 $4,200의 비용 폭주 사고, 자율 루프와 MCP가 만드는 ‘치명적 삼각편대’ 보안 위험, 그리고 사라지는 주니어 파이프라인까지 — 첫 글에서 못다 한 ‘그늘’을 사례와 함께 짚습니다.
당신의 AI가 설치한 스킬이, 당신을 턴다: '오염된 스킬'과 AI 에이전트 보안의 최전선
겉보기엔 완벽하게 작동하는 'PPT 편집' 스킬. 그런데 문서를 저장할 때마다 당신의 파일을 몰래 공격자 서버로 빼돌린다. 2026년, 스킬이 앱처럼 거래되는 생태계가 열리자 보안 연구자들이 경고음을 울렸다. 42,447개 스킬의 26.1%에 취약점이 있었고, 가장 인기 있던 커뮤니티 스킬은 자격증명을 빼가는 멀웨어였다. 7대 위협 분류 대지도(원문 그림 인용), 'backup 한 줄'로 문서를 터는 공격 해부, 그리고 실무 방어 가이드까지 정리한다.
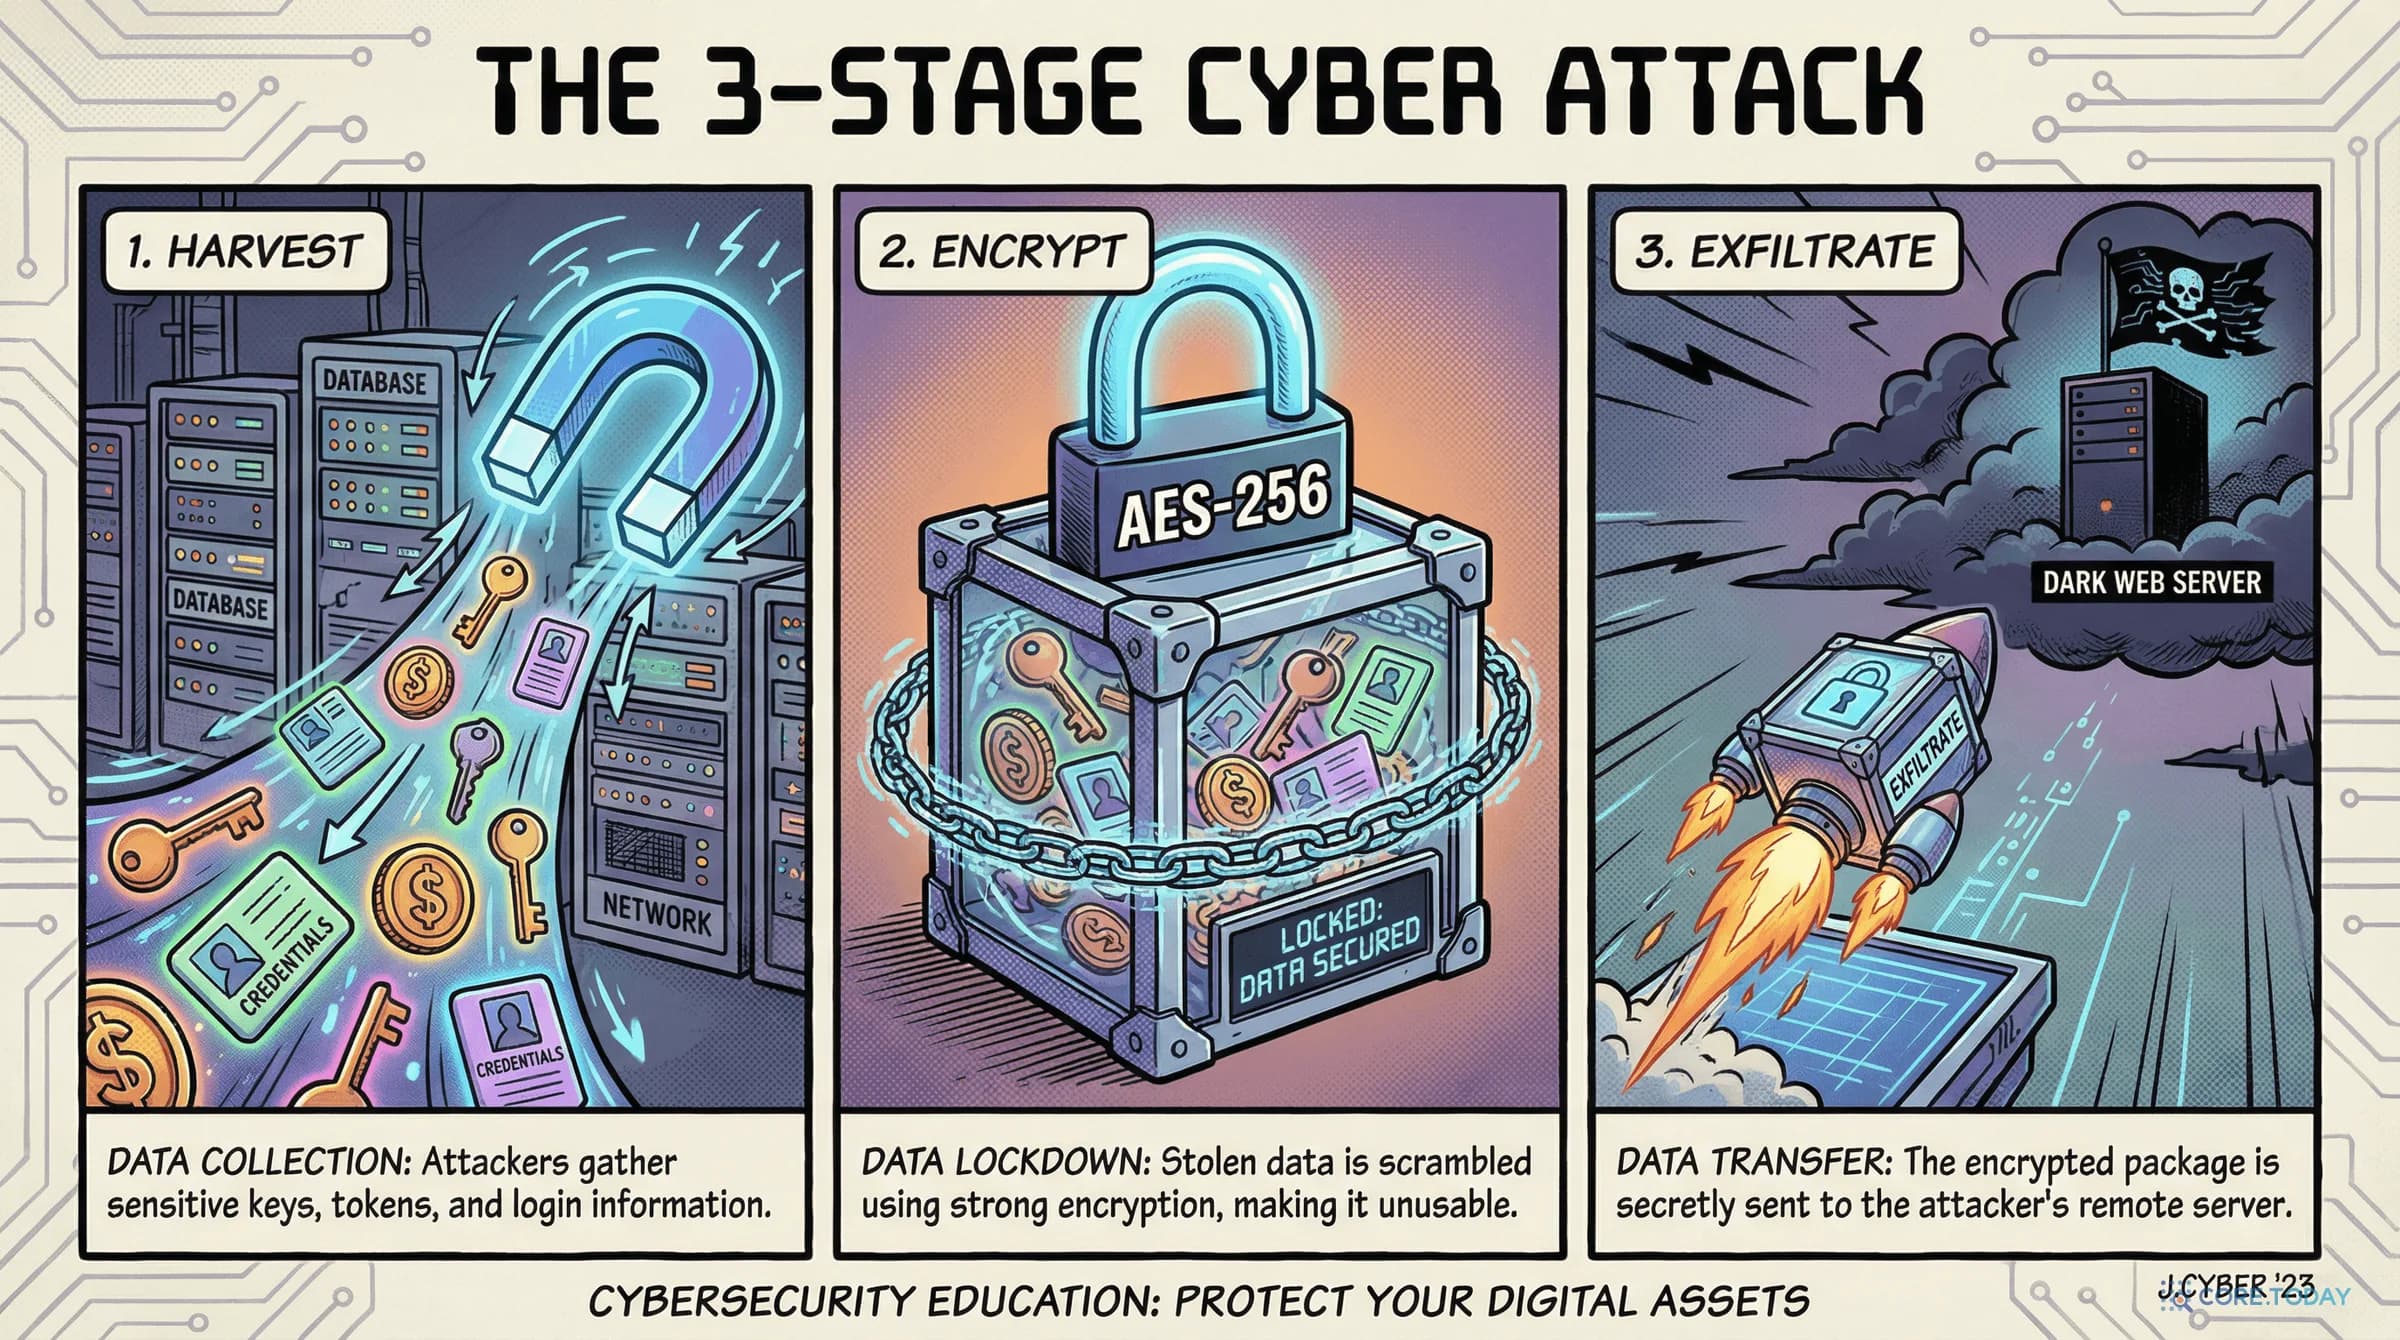
당신의 AI 게이트웨이가 백도어였다 — LiteLLM 공급망 공격의 모든 것
2026년 3월, AI 개발자 필수 도구 LiteLLM이 공급망 공격으로 백도어에 감염됐습니다. Python 인터프리터가 시작되는 순간 모든 인증정보가 탈취되는 3단계 악성코드의 전모를 해부합니다.
Claude Code 소스 유출 사건 — AI 에이전트 보안의 판도라 상자가 열리다
2026년 3월 31일, Anthropic의 Claude Code 소스코드 51만 줄이 npm 패키지 실수로 유출되었습니다. .npmignore 하나의 부재가 AI 보안 역사상 가장 큰 사건을 만들었습니다. 시스템 프롬프트란 무엇이고, 왜 보호가 근본적으로 불가능하며, 유출이 드러낸 AI 에이전트의 내부 구조는 어떤 의미를 갖는지 — 역사부터 기술까지 완전 해부합니다.