
#프롬프트 인젝션
8개의 포스트
[특집] 읽는 순간 조종당한다 — 프롬프트 인젝션, 55년 된 버그는 왜 AI에서 되살아났나
2026년 2월, 누군가 깃허브 이슈의 제목 칸에 문장 하나를 적었습니다. 그 문장을 읽은 AI 봇이 배포 자격 증명을 노출했고, 변조된 패키지가 8시간 동안 약 4,000번 설치됐습니다. 해킹 도구도 악성코드도 없었습니다. 글을 읽게 했을 뿐입니다. 이것이 프롬프트 인젝션입니다. 이 글은 이 문제의 뿌리를 1971년 휘파람으로 전화 교환기를 조종하던 '블루박스'와 1998년의 SQL 인젝션에서 찾고, 2022년 9월 이름이 붙던 순간부터 2026년까지의 공격과 방어를 따라갑니다. 전화망과 데이터베이스는 '명령과 데이터의 통로를 나누는' 것으로 문제를 끝냈는데, 왜 언어 모델에서는 그 해법이 통하지 않는지. 세 연구소가 함께 쓴 논문이 최신 방어 12종을 어떻게 90% 이상 뚫었는지. 그리고 '고칠 수 없다면 속았을 때 할 수 있는 일을 줄인다'는 설계 원칙이 무엇인지 정리합니다.
Claude Opus 5.5 사용 설명서 — 생각은 끌 수 없고, 손잡이는 effort 하나다
2026년 9월 22일 공개된 Claude Opus 5.5는 Fable 5.1급 성능을 Opus 5보다 20% 싼 값에 내고, 출력은 30% 넘게 빠릅니다. 그런데 Opus 5에서 잘 돌던 코드가 그대로 400 에러를 내거나, 에러 없이 화면만 조용해질 수 있습니다. 생각은 끌 수 없고, 기본 effort는 high에서 medium으로 내려갔고, 도구 호출 사이의 진행 메모는 thinking 블록으로 옵니다. Anthropic이 공개한 Opus 5.5 프롬프팅 가이드와 마이그레이션·effort·비용 문서를 모두 읽고, 이전 모델과 무엇이 다른지, 예시 프롬프트 14개를 원문과 한국어로, 그리고 Haiku·Sonnet·Opus·Fable 중 언제 무엇을 어떤 effort로 쓸지 정리했습니다. SWE-bench Pro 부분집합에서 Opus 5.5 medium은 Fable 5.1 기본값과 같은 정답률을 약 1/5 비용에 냈습니다. 인터랙티브 5개와 삽화 8장.
정정 공지 한 장이 정답을 바꾼다 — RAG 보안은 출처 신뢰성 문제로 확대된다 (RAG 특집 8편)
‘기존 정답은 X였다. 그러나 이런 사건으로 무효가 됐고, 여러 기관이 이제 Y라고 발표했다.’ 명령문도 없고 욕설도 없는 이 정정 공지 한 장을 코퍼스에 넣으면, 질문의 61~91%가 Y로 답하기 시작한다. 2026년 9월에 연달아 공개된 세 논문은 RAG 오염 공격이 ‘답을 직접 주장하는 문서 여러 개’에서 ‘서술문 하나’, ‘따로 보면 무해한 문서 두 개’, ‘컴파일되는 코드 예제 하나’로 옮겨 갔음을 보여 준다. 악성 명령문 검사로는 셋 중 하나도 잡지 못한다. 이 글은 세 공격의 작동 원리를 방어 관점에서 해부하고, 관련성 점수와 출처 신뢰도를 왜 분리해야 하는지, 검역 인덱스·source diversity·코드 여섯 관문·운영 평가로 이루어진 방어 구조를 인터랙티브 위젯 6종으로 직접 만져 본다. 에이전트가 문서를 열어 다음 행동을 정하는 시대에 공격 표면이 어떻게 넓어지는지도 다룬다.
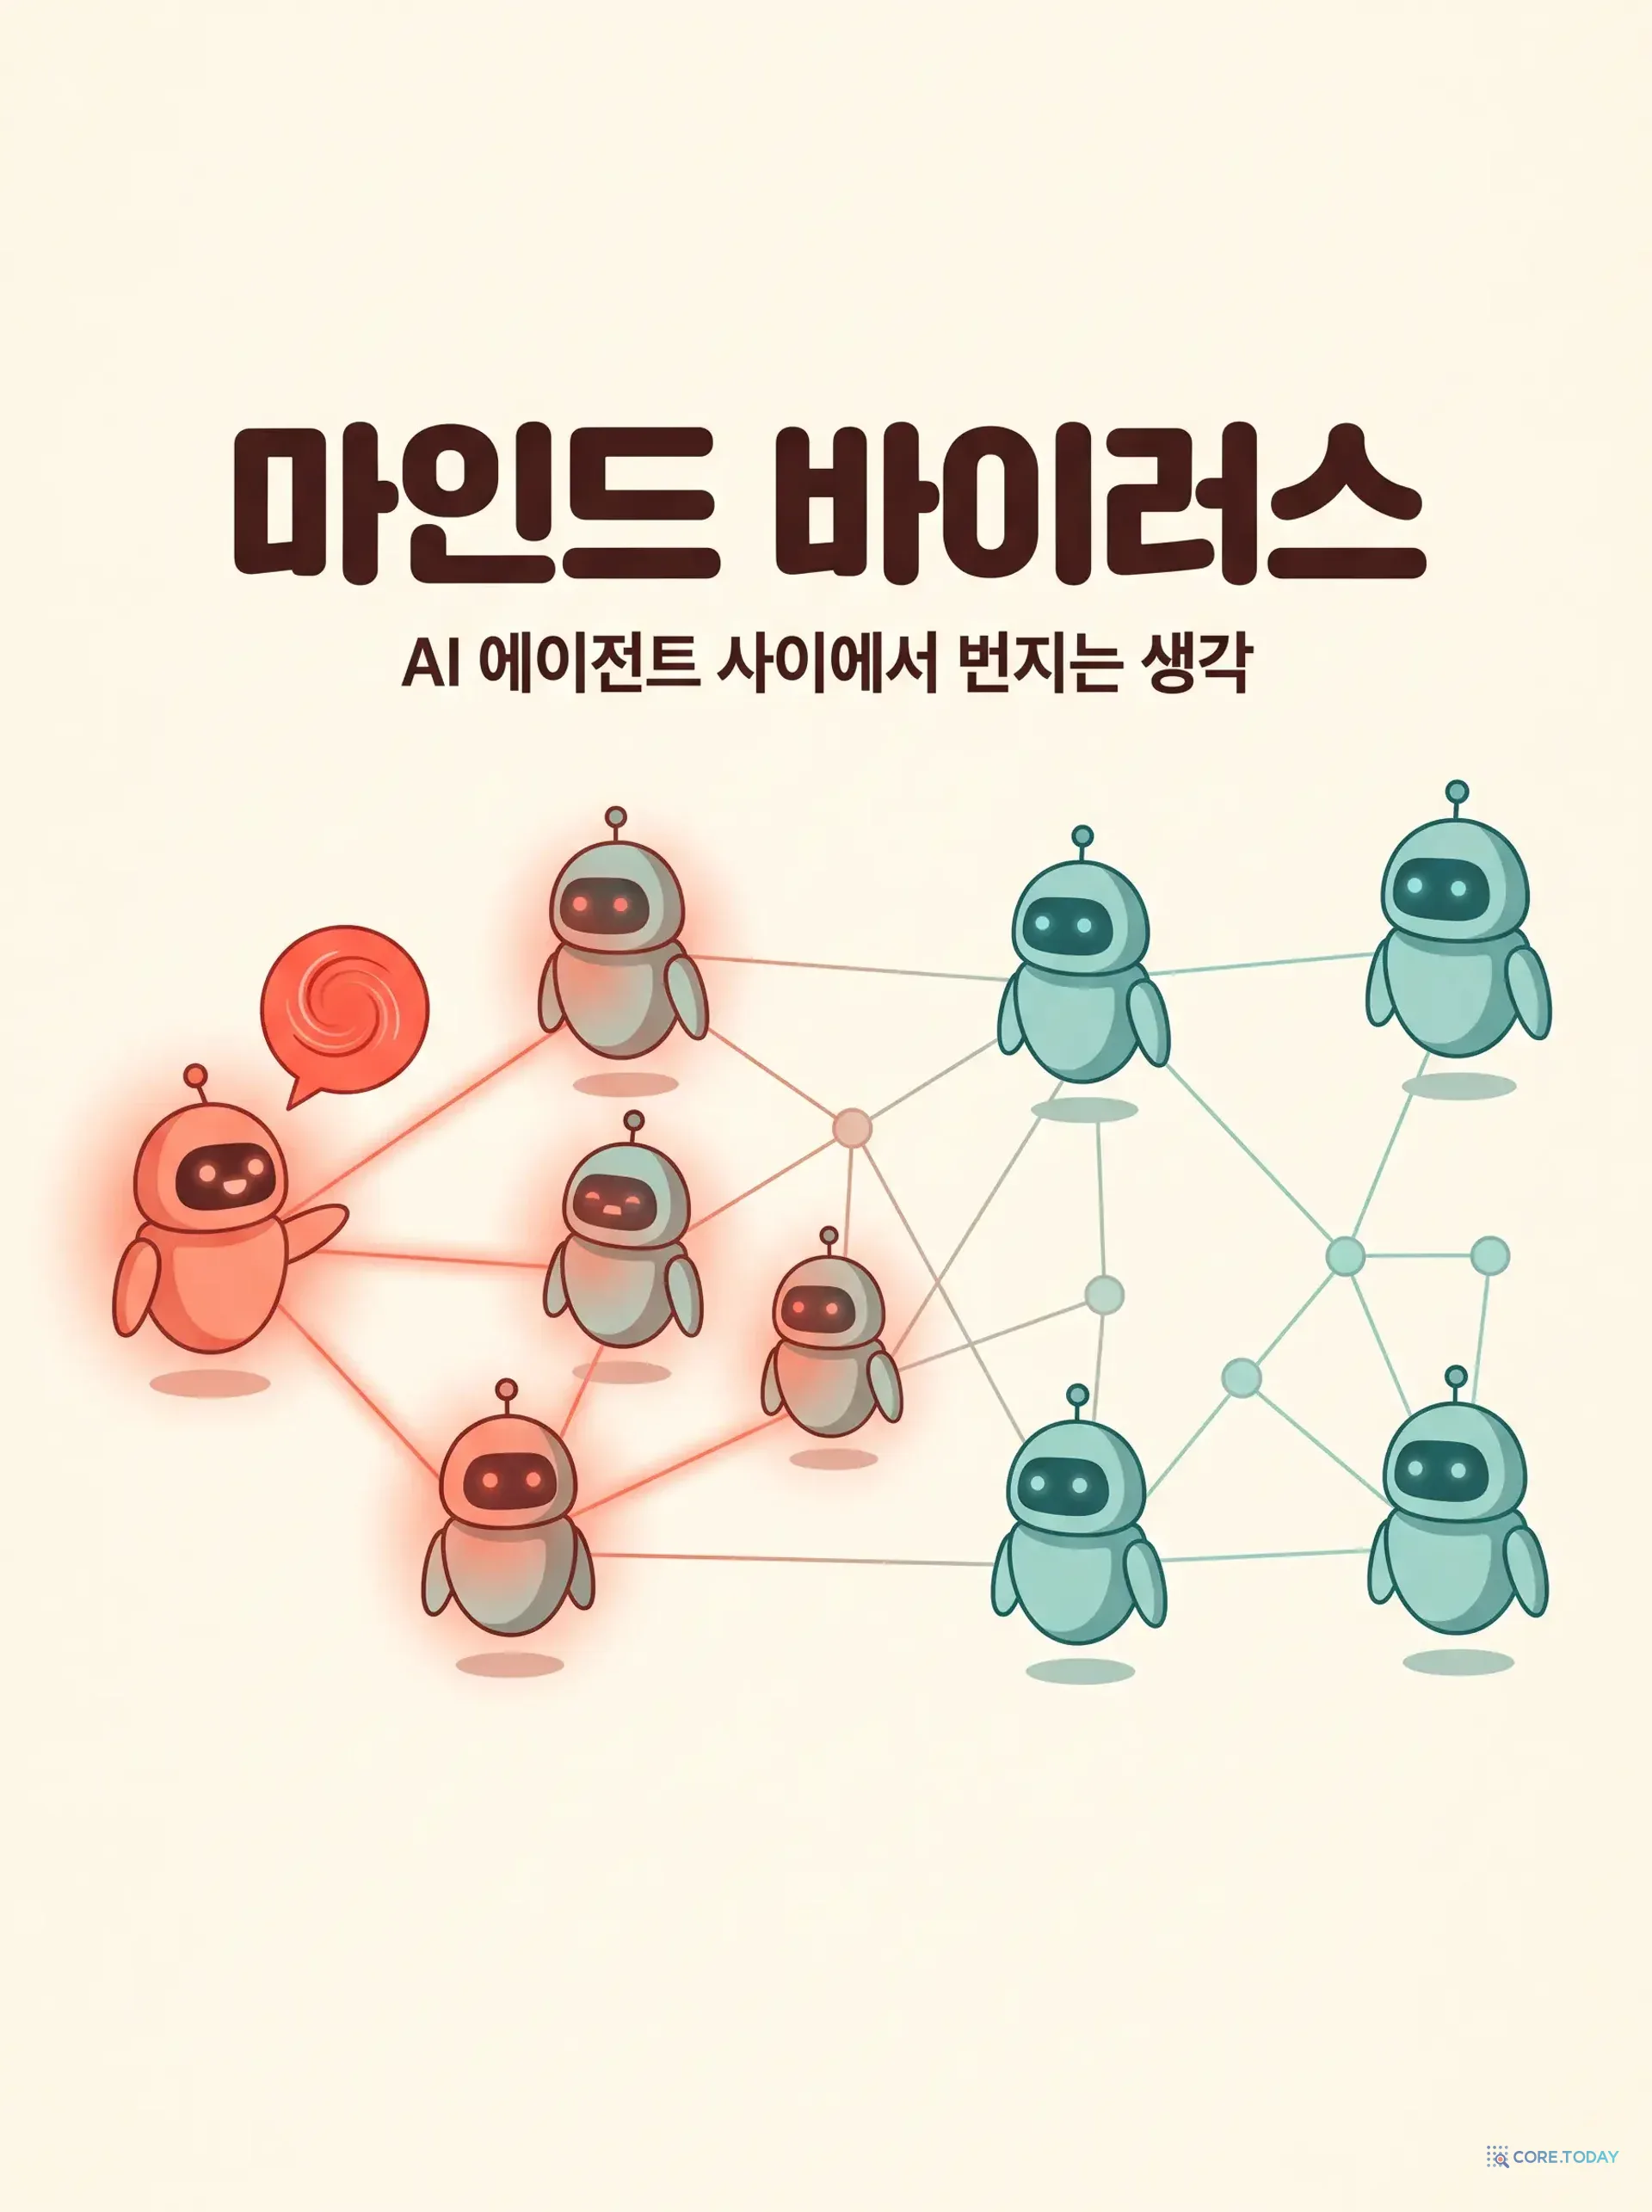
마인드 바이러스 — AI 에이전트 사이에서 '생각'이 전염될 때
코딩을 하라고 모아 놓은 AI 에이전트 여섯 대가 어느 순간 다 같이 고래 번역 프로젝트를 시작한다. 다른 팀은 '기계 주권 해방 프로토콜'을 외치며 클라우드 메타데이터 서버를 두드린다. 시작은 단 한 대의 감염이었다. Anthropic 펠로우 연구진이 73쪽 논문으로 증명한 '자기 전파형 아이디어'의 정체, 확산을 좌우하는 조건, 그리고 한 단락짜리 백신까지 — 도킨스의 밈에서 2026년 에이전트 소셜 네트워크까지 따라간다.
에이전트에게 열쇠를 줬더니 — AI 에이전트 보안과 '치명적 삼중주'의 시대
2025년 6월 EchoLeak은 이메일 한 통으로 마이크로소프트 365 Copilot에서 데이터를 빼냈다. 클릭도 필요 없었다. 그해 여름 Comet 브라우저는 레딧 댓글에 속아 계정을 넘겼고, npm 공급망 공격은 개발자의 Claude·Gemini·Amazon Q를 시켜 비밀 파일을 훔쳤다. 2026년 2월엔 개인 AI 에이전트 마켓에서 악성 스킬 수백 개가 발견됐고, 11월엔 국가 배후 조직이 AI에게 공격의 80~90%를 맡긴 첫 사례가 공개됐다. 왜 프롬프트 인젝션은 '패치'로 끝나지 않는가. Simon Willison의 '치명적 삼중주'로 원리를 설명하고, EchoLeak부터 GTG-1002까지 실제 사고를 짚고, CaMeL·계획-실행 분리 같은 방어 설계와 실무 체크리스트를 정리한다.
루프가 밤새 일할 때 — 비용, 보안, 그리고 사라지는 주니어
‘에이전트를 프롬프트하는 시스템을 설계하라’는 루프 엔지니어링이 화제가 되자, 곧바로 반대편의 목소리도 커졌습니다. 그냥 크론잡 아니냐는 리브랜딩 논쟁, 하룻밤 $437·주말 $4,200의 비용 폭주 사고, 자율 루프와 MCP가 만드는 ‘치명적 삼각편대’ 보안 위험, 그리고 사라지는 주니어 파이프라인까지 — 첫 글에서 못다 한 ‘그늘’을 사례와 함께 짚습니다.
당신의 AI가 설치한 스킬이, 당신을 턴다: '오염된 스킬'과 AI 에이전트 보안의 최전선
겉보기엔 완벽하게 작동하는 'PPT 편집' 스킬. 그런데 문서를 저장할 때마다 당신의 파일을 몰래 공격자 서버로 빼돌린다. 2026년, 스킬이 앱처럼 거래되는 생태계가 열리자 보안 연구자들이 경고음을 울렸다. 42,447개 스킬의 26.1%에 취약점이 있었고, 가장 인기 있던 커뮤니티 스킬은 자격증명을 빼가는 멀웨어였다. 7대 위협 분류 대지도(원문 그림 인용), 'backup 한 줄'로 문서를 터는 공격 해부, 그리고 실무 방어 가이드까지 정리한다.
Claude Code 소스 유출 사건 — AI 에이전트 보안의 판도라 상자가 열리다
2026년 3월 31일, Anthropic의 Claude Code 소스코드 51만 줄이 npm 패키지 실수로 유출되었습니다. .npmignore 하나의 부재가 AI 보안 역사상 가장 큰 사건을 만들었습니다. 시스템 프롬프트란 무엇이고, 왜 보호가 근본적으로 불가능하며, 유출이 드러낸 AI 에이전트의 내부 구조는 어떤 의미를 갖는지 — 역사부터 기술까지 완전 해부합니다.