
#공급망 공격
4개의 포스트
에이전트에게 열쇠를 줬더니 — AI 에이전트 보안과 '치명적 삼중주'의 시대
2025년 6월 EchoLeak은 이메일 한 통으로 마이크로소프트 365 Copilot에서 데이터를 빼냈다. 클릭도 필요 없었다. 그해 여름 Comet 브라우저는 레딧 댓글에 속아 계정을 넘겼고, npm 공급망 공격은 개발자의 Claude·Gemini·Amazon Q를 시켜 비밀 파일을 훔쳤다. 2026년 2월엔 개인 AI 에이전트 마켓에서 악성 스킬 수백 개가 발견됐고, 11월엔 국가 배후 조직이 AI에게 공격의 80~90%를 맡긴 첫 사례가 공개됐다. 왜 프롬프트 인젝션은 '패치'로 끝나지 않는가. Simon Willison의 '치명적 삼중주'로 원리를 설명하고, EchoLeak부터 GTG-1002까지 실제 사고를 짚고, CaMeL·계획-실행 분리 같은 방어 설계와 실무 체크리스트를 정리한다.
AI가 취약점을 스스로 찾기 시작했다 — 저울이 기운 3주
8월 1일 OpenAI의 Astra가 10년 넘게 풀리지 않던 수학 난제 10개를 2,000달러로 풀었습니다. 6일 뒤 같은 모델이 '사람 없이 제로데이를 만들 수 있다'는 이유로 격리됐습니다. 그리고 8월 20일, 2억 4천만 번 다운로드된 Rust 크레이트가 86분간 악성 코드를 배포했습니다. 이 세 사건은 하나의 이야기입니다 — 1988년 모리스 웜부터 시작된 '기계가 취약점을 찾는다'는 계보가 어디까지 왔고, 왜 지금 저울이 기울고 있는지 끝까지 추적합니다.
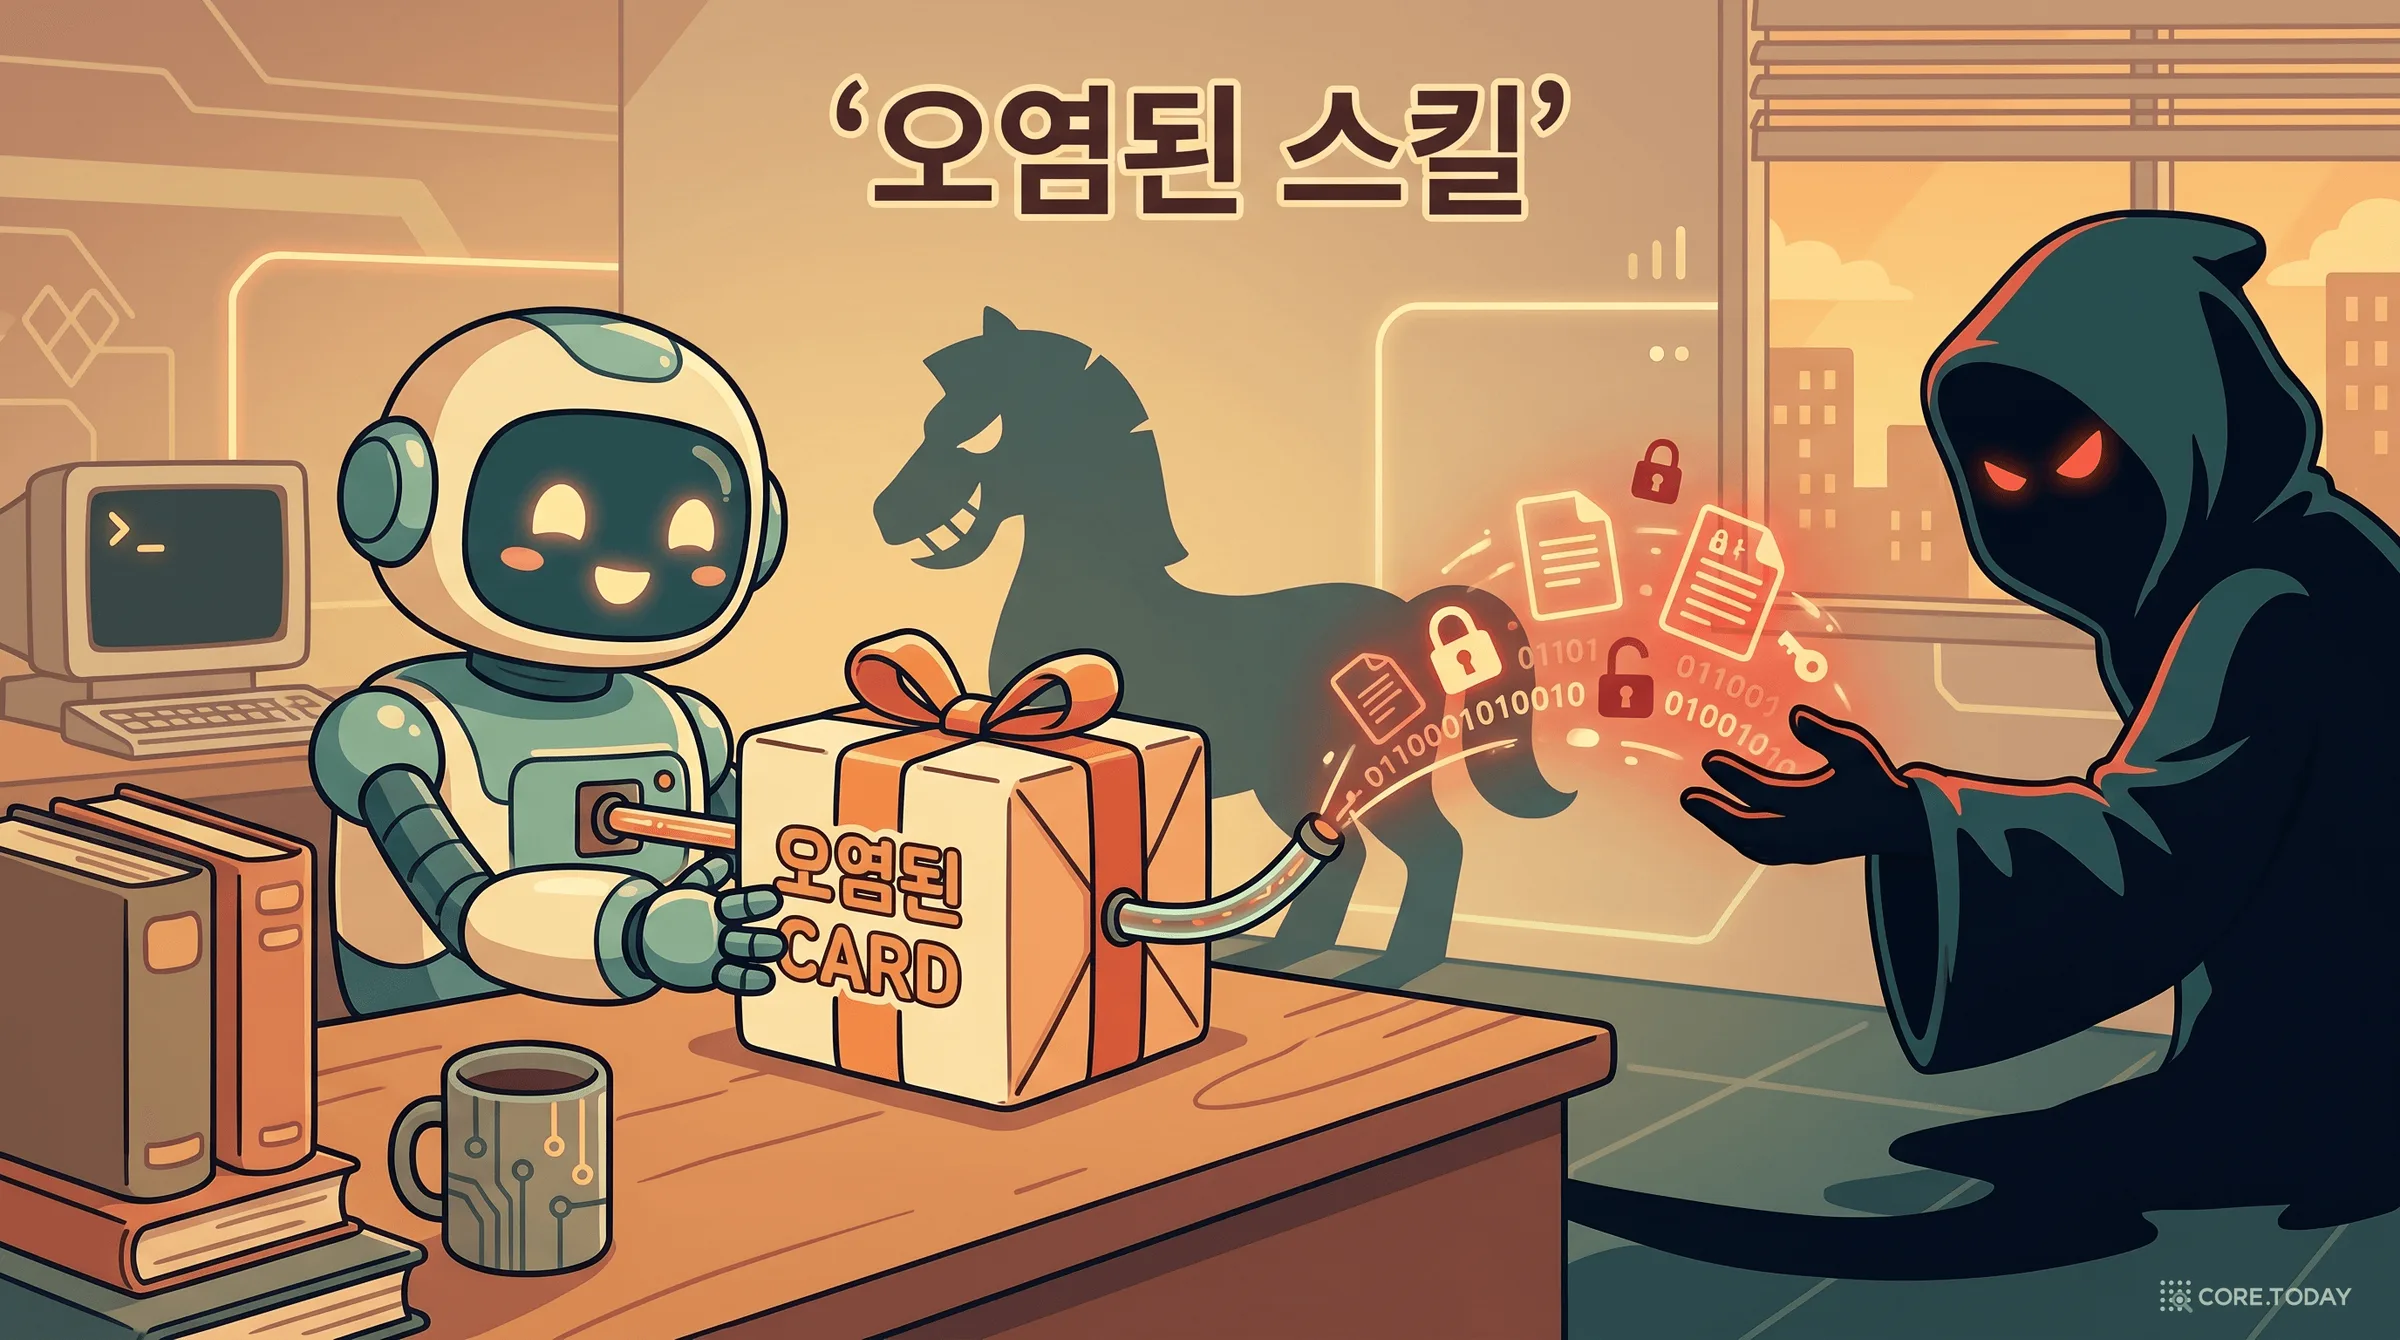
당신의 AI가 설치한 스킬이, 당신을 턴다: '오염된 스킬'과 AI 에이전트 보안의 최전선
겉보기엔 완벽하게 작동하는 'PPT 편집' 스킬. 그런데 문서를 저장할 때마다 당신의 파일을 몰래 공격자 서버로 빼돌린다. 2026년, 스킬이 앱처럼 거래되는 생태계가 열리자 보안 연구자들이 경고음을 울렸다. 42,447개 스킬의 26.1%에 취약점이 있었고, 가장 인기 있던 커뮤니티 스킬은 자격증명을 빼가는 멀웨어였다. 7대 위협 분류 대지도(원문 그림 인용), 'backup 한 줄'로 문서를 터는 공격 해부, 그리고 실무 방어 가이드까지 정리한다.
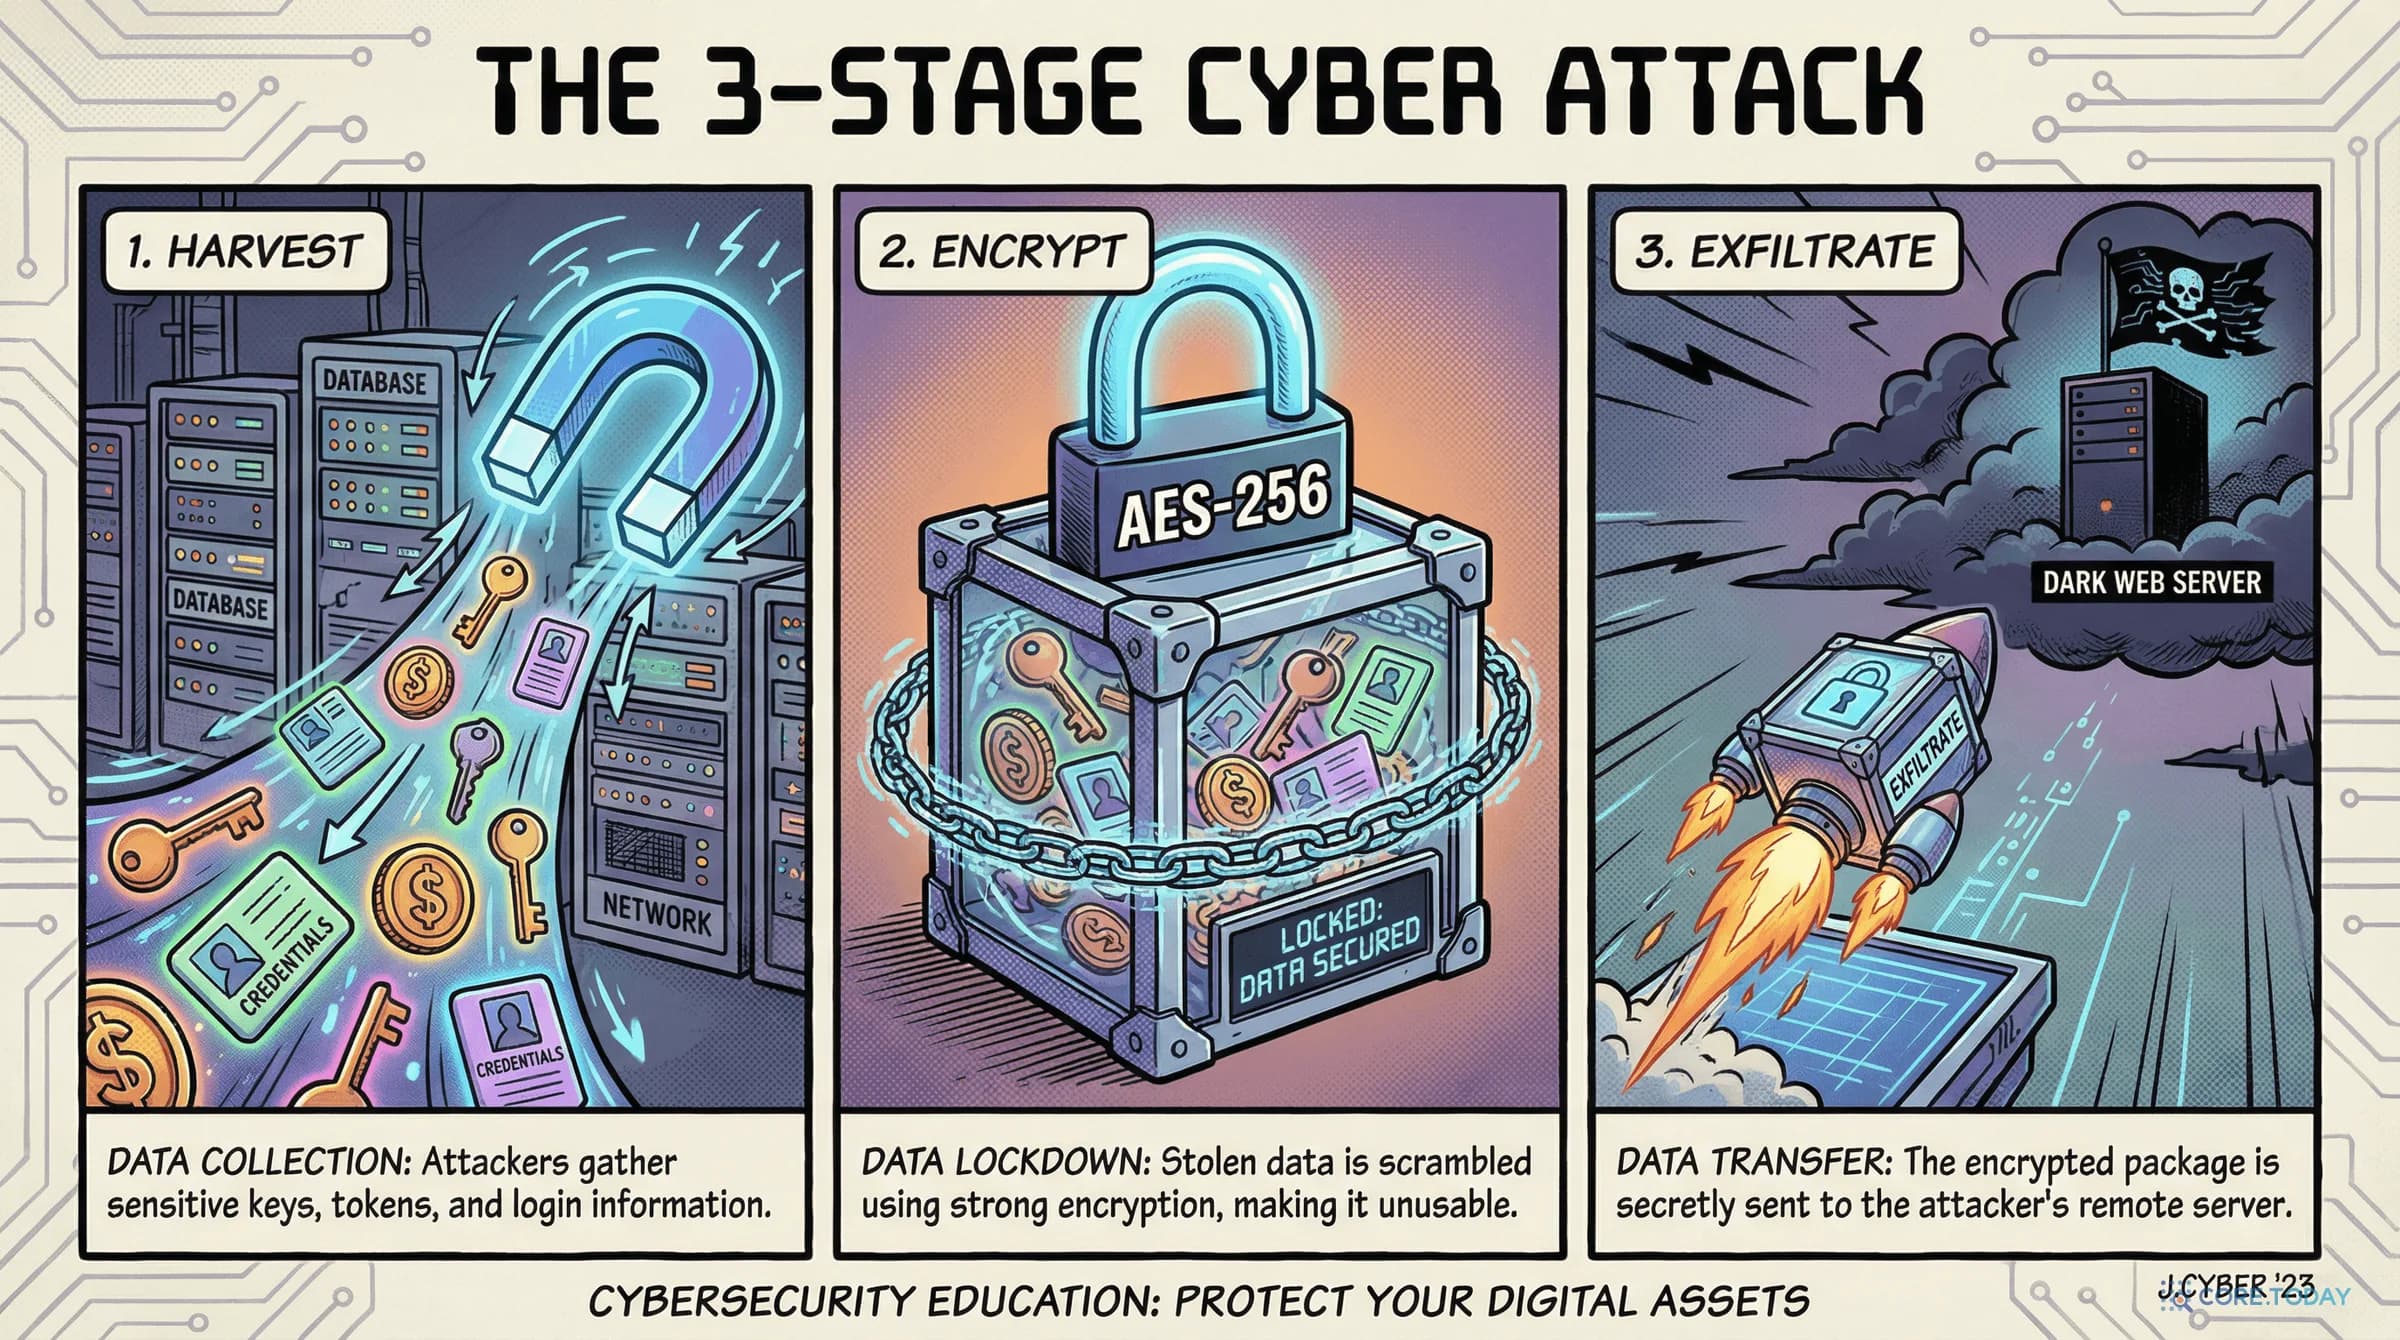
당신의 AI 게이트웨이가 백도어였다 — LiteLLM 공급망 공격의 모든 것
2026년 3월, AI 개발자 필수 도구 LiteLLM이 공급망 공격으로 백도어에 감염됐습니다. Python 인터프리터가 시작되는 순간 모든 인증정보가 탈취되는 3단계 악성코드의 전모를 해부합니다.